
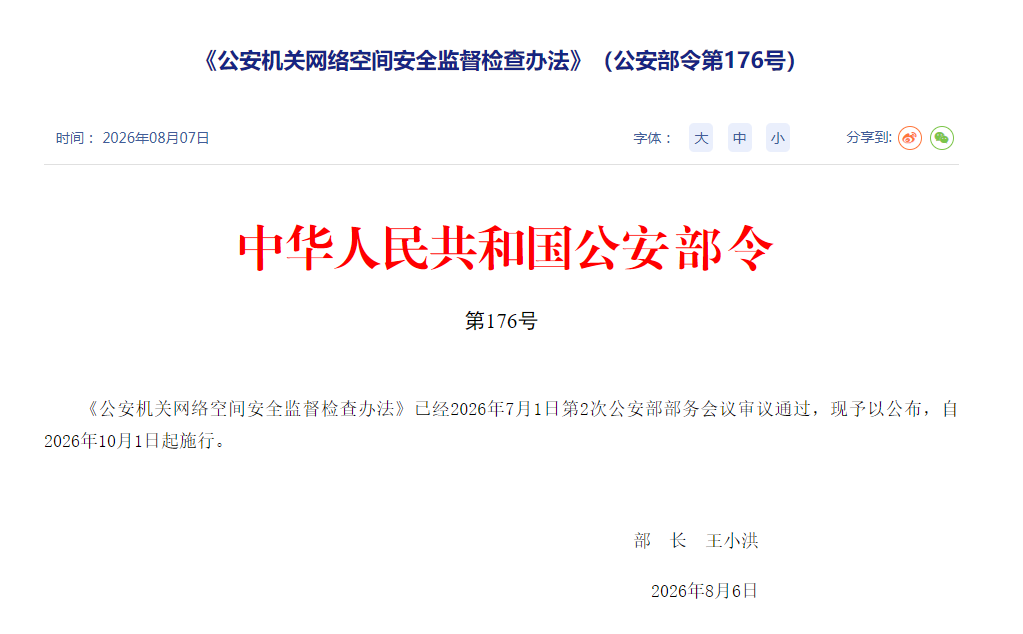
2026年10月1日,《公安机关网络空间安全监督检查办法》(公安部令第176号)正式施行。
新规明确了对网络运营者、数据处理者、个人信息处理者等主体的监督检查范围,并细化检查内容、实施程序和整改机制。
从联网备案、等级保护到数据安全、日志留存,企业需要关注哪些具体要求?
一、新规施行,监督检查有哪些变化?
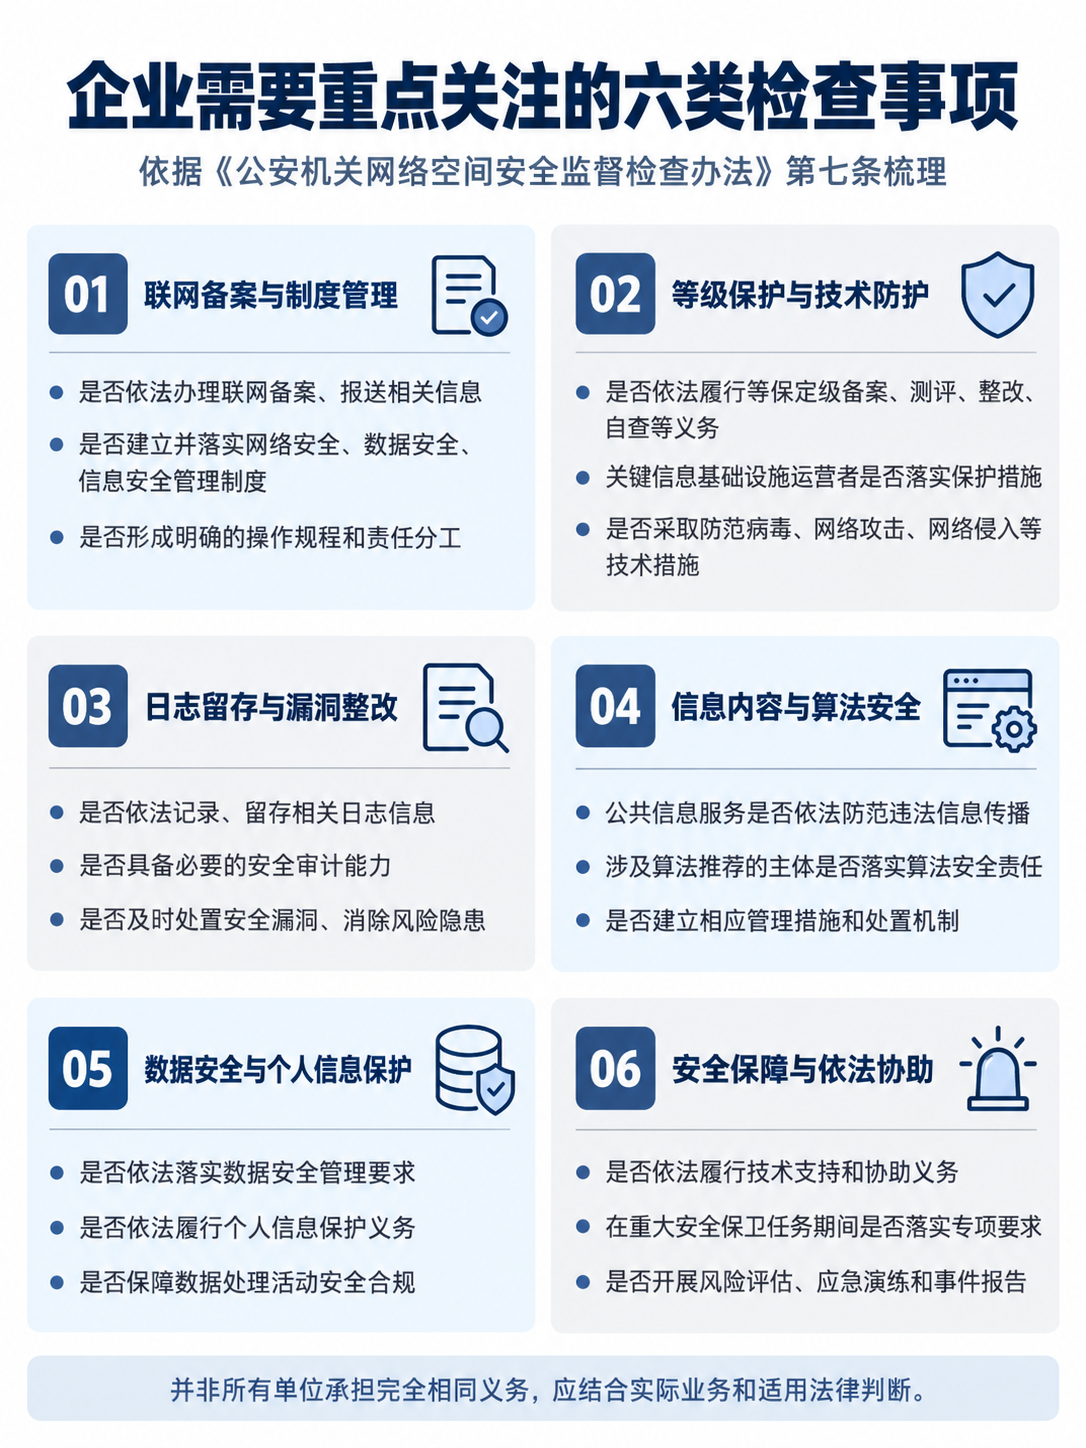
检查范围更加全面。 监督检查涵盖网络安全、数据安全、信息安全,涉及互联网服务、网络运营、数据处理等多个领域。
检查方式更加明确。 除现场检查外,还包括线上巡查和远程检测。涉及漏洞探测、渗透性测试等远程检测,应由设区的市级以上公安机关按照规定实施,提前三个工作日告知检查时间与范围,不得干扰系统正常运行。
检查机制更加规范。 对等保三级(含)以上的网络运营者、关键信息基础设施运营者,每年开展一次日常性现场检查。其他主管部门本年度已开展现场检查的,公安机关复用相关结果,不再重复检查。专项检查依照法定程序另行开展。
同时,新规明确了现场检查人员、执法程序及保密责任等要求,保障监督检查依法规范进行。
二、企业需要重点关注哪些检查事项?
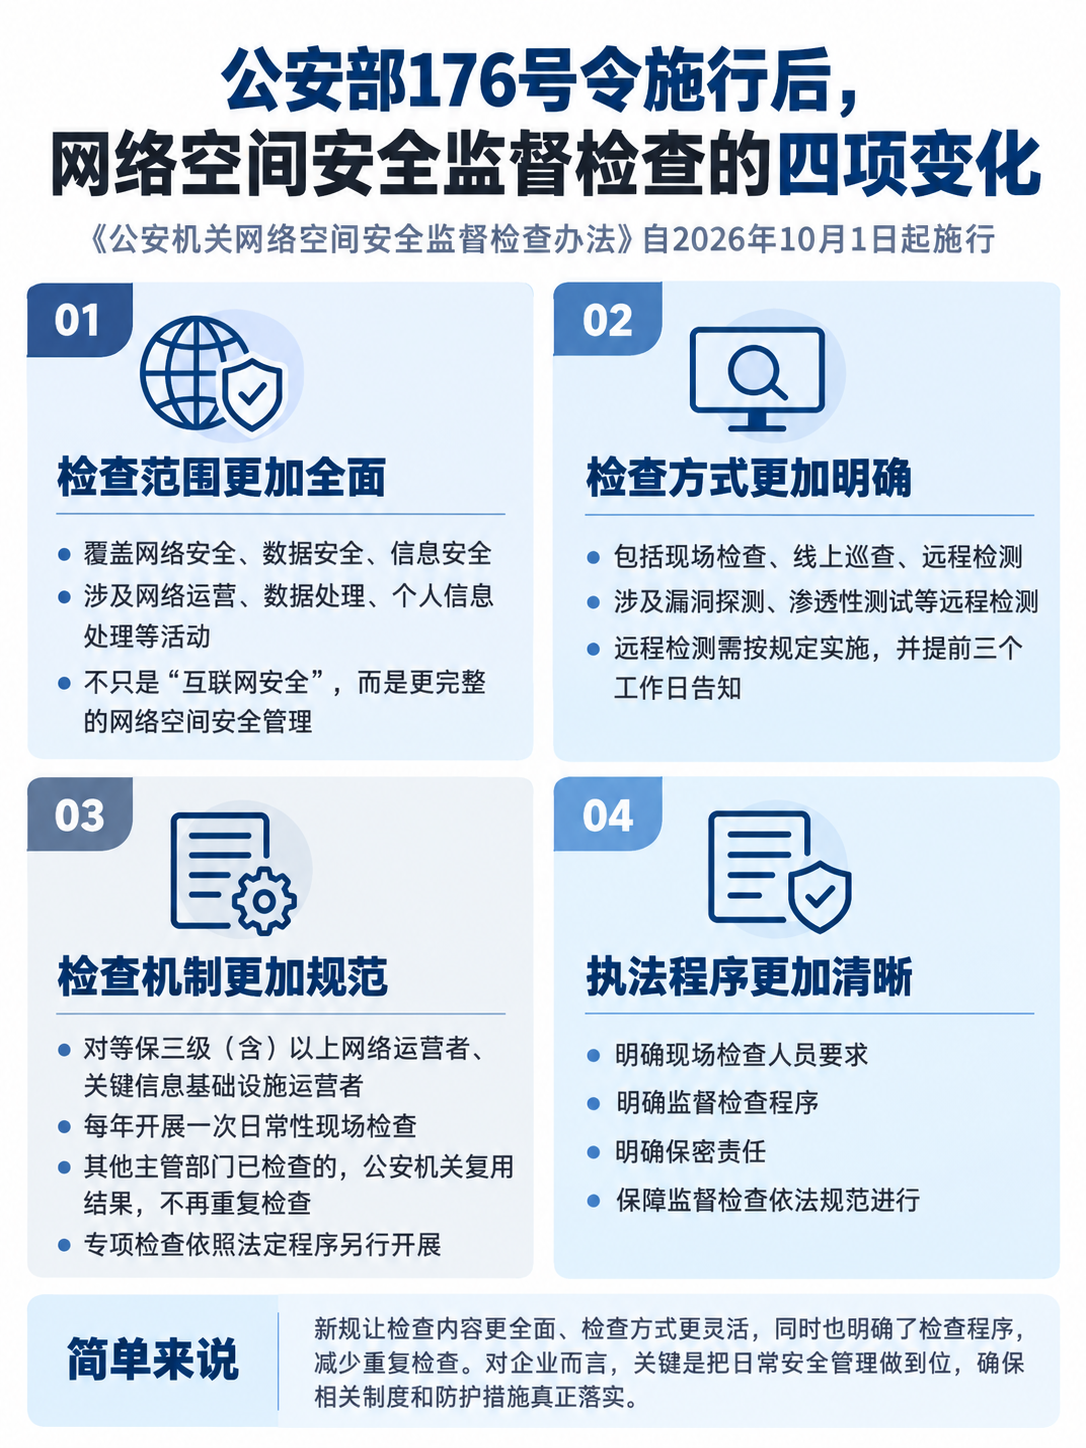
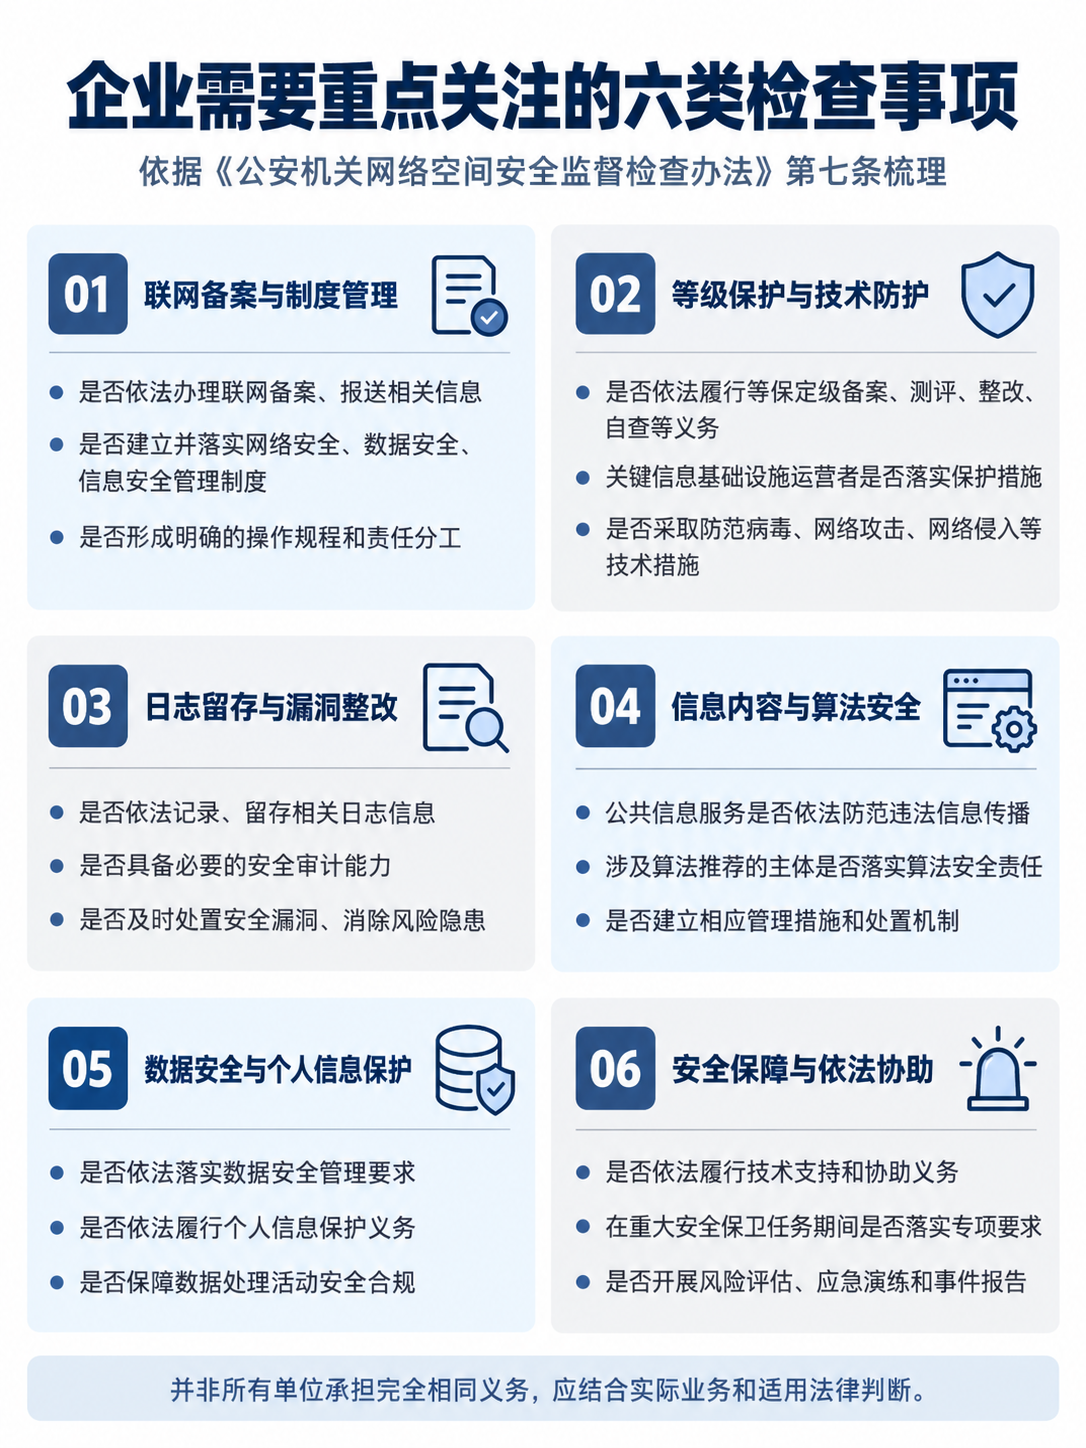
依据新规第七条,重点检查内容可归纳为以下六类:
01|联网备案与制度管理
是否依法办理联网备案、报送相关信息,建立并落实网络安全、数据安全、信息安全管理制度及操作规程。
02|等级保护与技术防护
是否依法履行等保定级备案、测评、整改和自查义务;关基运营者是否落实相应保护措施;是否采取防范病毒、网络攻击和网络侵入的技术措施。
03|日志留存与漏洞整改
是否依法记录、留存用户注册信息和上网日志;是否及时处置安全漏洞、消除风险隐患。
04|信息内容与算法安全
公共信息服务是否依法防范违法信息传播;涉及算法推荐的主体是否依法落实算法安全责任和相关管理措施。
05|数据安全与个人信息保护
是否依法落实数据安全管理、个人信息保护等义务,保障数据处理活动安全合规。
06|安全保障与依法协助
是否依法履行有关技术支持和协助义务;在重大安全保卫任务期间,相关单位是否落实风险评估、应急演练、事件报告等专项要求。
上述事项应结合企业实际业务及适用法律判断,并非所有单位承担完全相同的义务。
三、从合规要求走向持续安全运营
面对监督检查,企业需要关注安全制度的实际执行情况,也应结合业务风险完善技术防护。
身份与访问安全: 通过身份鉴别、权限管理和访问控制,降低非法接入及越权操作风险。
通信与密码安全: 结合加密传输、密码运算和密钥管理,保护重要业务通信及敏感数据。
数据保护与审计: 通过数据加密、访问管控、日志审计和整改记录,提升安全事件发现、处置与追溯能力。
网络空间安全监管持续完善,企业安全建设也需要贯穿系统规划、建设、运行与维护全过程,让安全措施真正融入日常业务。