中安云科全栈式密码产品和密码服务提供商
打开菜单
首页
产品中心
密码产品
标准化产线
密码技术创新
方案中心
密码合规方案
场景解决方案
行业解决方案
服务支持
鸿涣安全浏览器
资料下载中心
一站式服务
生态合作
关于我们
关于我们
中安云科全栈式密码产品和密码服务提供商
关闭菜单
首页
产品中心
密码产品
标准化产线
密码技术创新
方案中心
密码合规方案
场景解决方案
行业解决方案
服务支持
鸿涣安全浏览器
资料下载中心
一站式服务
生态合作
关于我们
关于我们
全部
新闻资讯
产品介绍
企业实力
加入我们
电子认证整改进入倒计时,CA机构要补上的只是一份CPS吗?
截至9月21日,距离本轮电子认证服务使用密码合规性评估报告报送截止日期只剩9天。 国家密码管理局第56号公告明确要求,2026年7月1日前已取得《电子认证服务使用密码许可证》的单位,要对照新《电子认证服务使用密码管理办法》开展合规性评估,对发现的问题及时整改,并在2026年9月30日前向住所地省级密
发布于 2026-09-21
密评机构持续扩容,密码改造市场正在发生什么变化?—中安云科强化密评密改支撑能力
2024年11月,商用密码应用安全性评估试点正式结束,未取得相应资质的机构不得再面向社会开展密评业务。2025年10月,国家密码管理局再次更新密评机构目录。 机构增加,最先改变的是供给侧。客户有了更多选择,同类项目的报价更容易被横向比较,单靠“有资质”形成的稀缺性开始下降。 这也是行业竞争一个很现实
发布于 2026-09-16
现在谈抗量子密码,到底是焦虑还是刚需?
量子计算距离真正破解现役密码体系还有多远,目前没有一个明确时间表。 但对大型政企单位来说,完成密码资产梳理、系统适配、协议改造和迁移验证,需要多久时间更值得关注。 2024年,NIST正式发布首批三项后量子密码标准FIPS 203、FIPS 204和FIPS 205,对应ML-KEM、ML-DSA和
发布于 2026-08-12
网络数据安全风险评估办法8月20日施行:重要数据加密措施如何衔接密评举证
新规 国家网信办、工信部、公安部联合发布的第24号令《网络数据安全风险评估办法》将于2026年8月20日起正式施行。办法第二十三条规定,重要数据涉及加密等技术措施,风险评估需要衔接商用密码应用安全性评估。 过去一些项目更关注报告是否按期交付。随着风险评估核验机制进一步明确,评估结论还需要能够回到真实
发布于 2026-07-29
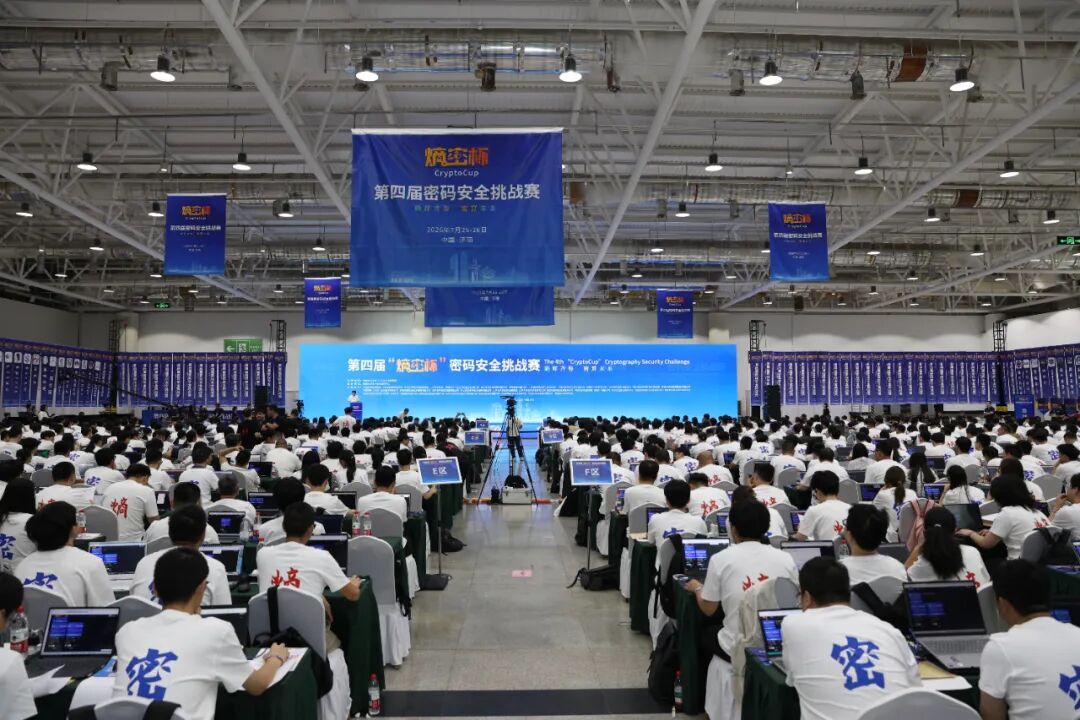
中安云科支持第四届“熵密杯”密码安全挑战赛,为商用密码生态建设注入齐鲁力量
7月25-26日,2026第四届“熵密杯”密码安全挑战赛在泉城拉开战幕,同期密码安全论坛在山东济南启幕。中安云科凭借对赛事组织、密码人才培养和产业生态建设的积极支持,荣获“2026第四届熵密杯优秀支持单位”。
发布于 2026-07-27
数据库审计和日志审计有什么区别?一文讲清两类系统的使用边界
很多项目在做安全建设时,都会遇到一个很实际的问题:数据库审计和日志审计,到底该先上哪个? 名字都带“审计”,作用却并不一样。简单说,数据库审计看的是数据库里发生了什么,日志审计看的是整个信息系统里发生了什么。 数据库审计系统,重点盯的是数据库访问行为。谁连进了数据库,执行了什么语句,查了哪些表,改了
发布于 2026-07-24
中安云科日志审计系统:补齐数据安全能力,构建全栈式安全审计体系
服务器遭到攻击,账号出现越权操作,业务系统突然中断。安全事件发生后,排查工作的核心难点在于日志分散这一根本原因。 日志分布在不同设备和系统中,每一条记录只呈现局部信息,导致攻击入口、异常操作路径以及影响范围难以在短时间内形成完整还原。 现行《中华人民共和国网络安全法》要求网络运营者采取监测和记录网络
发布于 2026-07-22
中安云科数据库审计系统 让每一次数据库操作都有据可查
2026年5月,最高人民法院发布一起医疗数据安全典型案例。 一家软件公司在为医院维护网上挂号系统期间,从后台非法获取患者信息,并将数据导入自建数据库。案发后查明,相关信息达到287万余条。原本用于系统维护的访问权限,最终成为数据外流的通道。 这起案件说明,数据库风险可能隐藏在日常运维中。业务系统仍在
发布于 2026-07-17
这部暂行办法今日生效 | AI应用的安全边界,怎么建,明确了!
7月15日,《人工智能拟人化互动服务管理暂行办法》正式施行。这是国内首部专门针对AI拟人化情感互动的管理规定,由五部门联合发布。 新规落地前,豆包、千问相继下架“智能体”功能。在用户自建模式下,每个虚拟角色都可能形成一项独立的拟人化互动服务,内容审核、风险识别、未成年人保护和数据管理的复杂度随之上升
发布于 2026-07-15
《电子认证服务使用密码管理办法》7月1日起施行,这些变化你需要知道
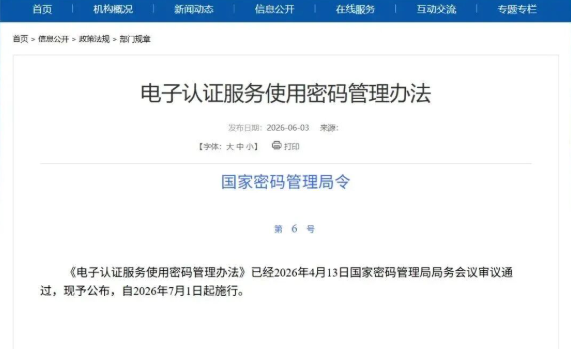
7月1日,电子认证行业迎来一部新规——国家密码管理局令第6号《电子认证服务使用密码管理办法》正式施行,2009年的旧版《办法》同步废止。 这是时隔17年后,电子认证服务使用密码管理制度的一次系统性升级。无论你是密评从业者、电子认证机构负责人,还是关注密码合规的普通读者,这篇文章都会用把新规讲清楚。
发布于 2026-07-01