
从让对话式AI写邮件,到让“小龙虾”OpenClaw调用工具处理任务,AI的作用正在从生成答案延伸到执行操作。接入相应工具并获得权限后,它可以读写文件、操作浏览器、执行命令。
对企业而言,“帮我写好”与“替我执行”之间,隔着身份和权限的边界。AI使用谁的账号就要明确能操作哪些数据、哪些动作需要确认的问题。
这些问题也进入了国内政策与标准建设的视野。11月6日,工信部公布《关于加强智能体终端设备进网管理的通知》,涉及权限调用管理、智能体身份识别及应用调用同意机制。
与本文更直接相关的是《智能体应用安全基本要求》:该项目已下达强制性国家标准制定计划,拟覆盖身份标识、工具调用、高风险操作人工介入和日志留存等内容。
一、一次调用,如何成为业务操作
在常见的工具调用架构中,应用向模型提供工具及参数说明。模型生成调用请求,应用或工具服务执行,再将结果返回模型。
以“整理客户跟进情况”为例,这个任务可能涉及查询客户资料、读取沟通记录、生成摘要;如果接入写入接口,还可能修改客户状态。
每增加一种工具,都需要检查它能触达哪些资源、产生什么影响。读取操作也可能涉及跨部门资料或敏感信息。
模型提出调用请求后,系统仍需依据身份和权限规则判断是否执行。
一句“让AI帮我处理”,背后可能涉及几类身份与关系。
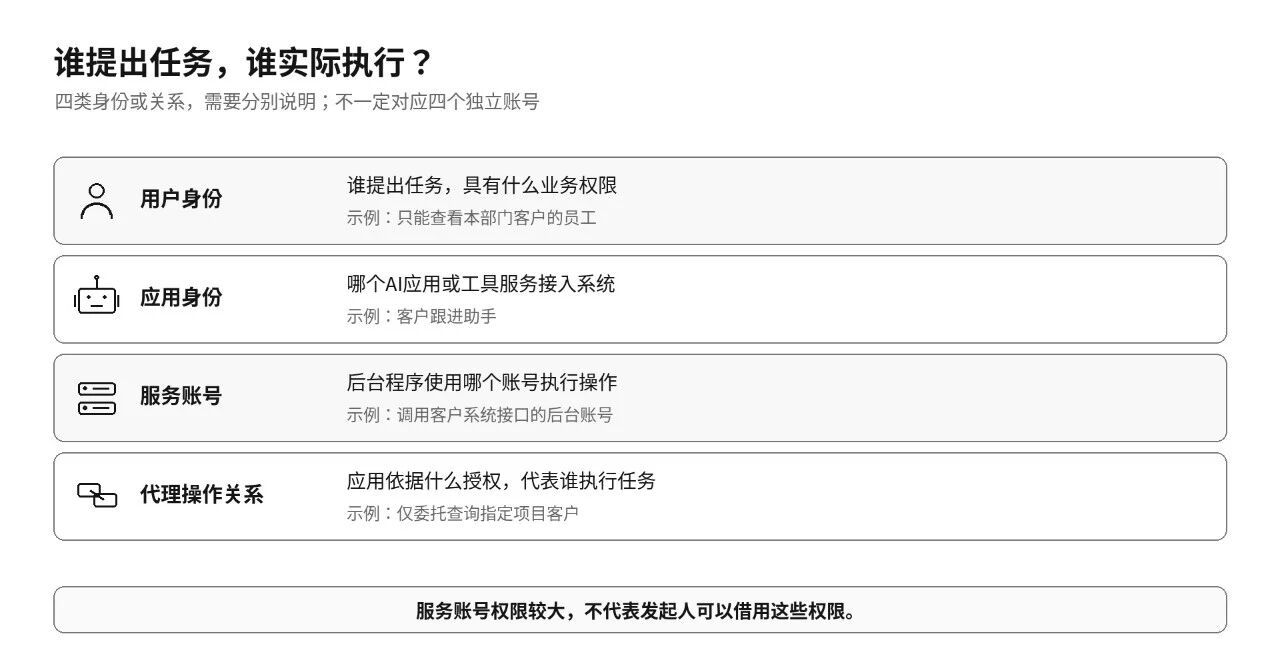
这些身份不一定对应四个独立账号。服务账号可以承载应用的执行身份,但发起人的权限与后台账号的权限仍需区分。
例如,员工只能查看本部门客户,后台服务账号却能读取全公司的客户库。系统如果仅验证服务账号有效,就可能让员工间接访问超出其权限的数据。
微软的Azure MCP Server安全指南提出,应区分服务器执行身份与调用者授权,执行针对调用者的权限检查,避免中间服务将自身的高权限传递给低权限调用者。
二、把权限限定到本次任务
“允许访问客户系统”通常过于宽泛。企业可以从任务、资源、操作类型和有效时间四个维度细化授权。
仍以客户跟进为例:任务是生成摘要,资源限定为指定项目的客户记录,操作限定为读取,授权仅在任务需要的时间内有效。修改状态、删除记录或对外发送资料,应分别判断是否允许。
这些边界需要转化为系统可执行的规则,例如项目编号、接口范围、读写权限和有效期。仅在提示词中写下“不要越权”,无法替代执行端的权限校验。
国内已有相应实践参考。全国网络安全标准化技术委员会秘书处7月发布的《智能体部署使用安全指引》,提出按需限制权限和访问范围,并对组织内部的部署审批、使用边界等给出建议。
授权还需要有退出机制。临时任务完成后,应撤销不再需要的权限;智能体停用时,应检查相关接口密钥、服务账号凭据和第三方应用授权是否仍然有效,按实际依赖关系完成回收。
对于删除、批量修改、对外发送等后果较重或难以撤回的操作,企业可按风险设置确认或审批条件。
确认页面需要展示具体对象与影响范围:发送邮件前展示收件人、正文和附件;批量修改前展示涉及的记录与变更内容。
“是否继续”四个字,通常不足以支持判断。确认后,如果收件人、附件或修改范围发生变化,应重新检查,必要时再次确认。
人工确认不能替代权限校验。用户点击同意,也不能使原本无权执行的操作自动获得权限。低风险、规则明确的操作可按既定策略执行,减少反复弹窗造成的机械确认。
三、日志要能还原一次操作
出现异常时,仅有“某服务账号调用成功”,往往无法解释任务来源和授权过程。
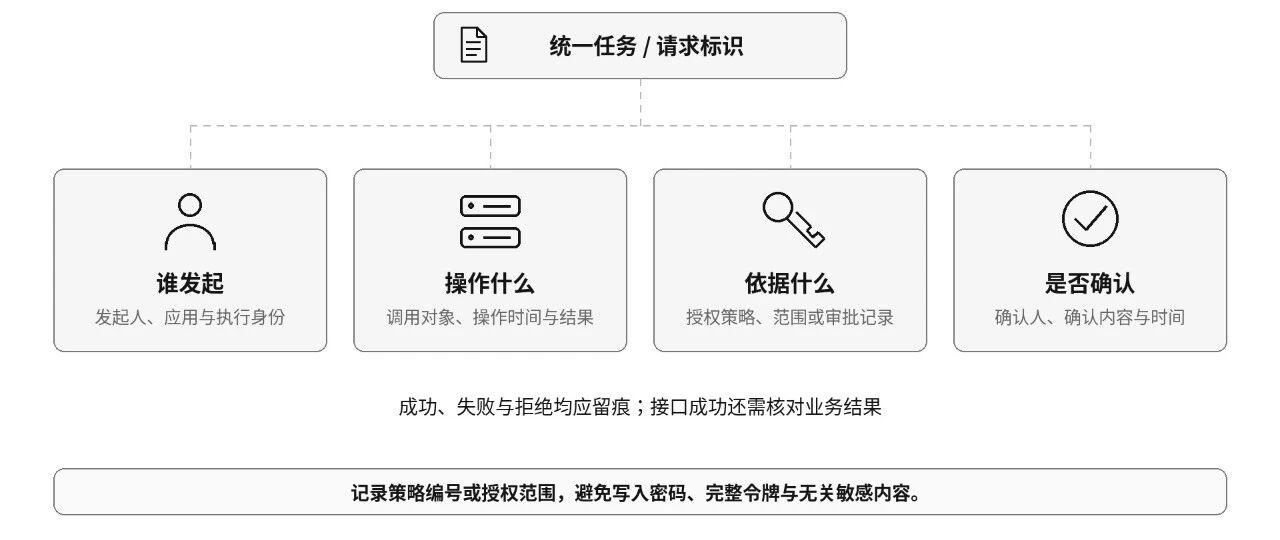
建议通过统一的任务或请求标识,关联发起人、应用及执行身份、调用对象、操作时间、结果、授权依据和必要的确认记录。被拒绝的请求也应记录原因。
《智能体部署使用安全指引》的组织管理建议同样关注关键活动记录,包括敏感数据访问、内部系统接入、外部数据传输、权限变更及工具调用等。
记录授权依据时,可以保存策略编号、审批记录或授权范围,避免把完整访问令牌、密码和无关敏感内容写入日志。接口返回成功与业务实际完成,也需要结合结果核对。
四、从已有身份安全能力开始建设
身份认证用于核验访问主体,访问控制用于限定操作范围,审计用于保留可核查的依据。
AI接入企业系统后,这些基础能力需要贯穿工具调用过程。
企业可以先选择边界明确的任务,验证权限限制、关键操作确认、日志关联和权限回收是否有效,再逐步扩大应用范围。
让AI参与业务操作,每一次执行都应有明确身份、适用权限和可核查的记录。