
截至9月21日,距离本轮电子认证服务使用密码合规性评估报告报送截止日期只剩9天。
国家密码管理局第56号公告明确要求,2026年7月1日前已取得《电子认证服务使用密码许可证》的单位,要对照新《电子认证服务使用密码管理办法》开展合规性评估,对发现的问题及时整改,并在2026年9月30日前向住所地省级密码管理部门报送评估报告。
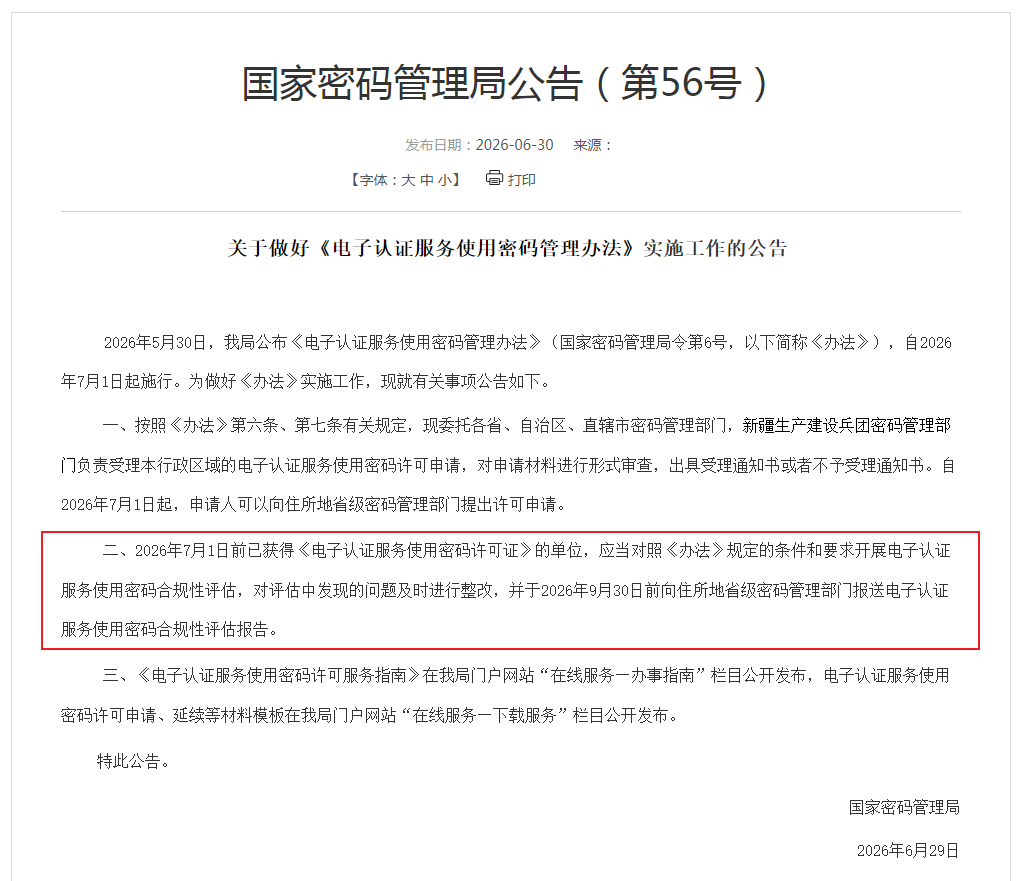
一、这次要补上一整套持续合规能力
这次整改不能理解成只是更新CPS、补几份制度文件。
新《办法》第五条把电子认证服务使用密码的许可条件覆盖到运营场所、电子认证服务系统等设备设施、专业人员、专业能力和管理体系。第六条列出的许可申请材料,也进一步反映出监管对系统建设、安全设计、标准符合性和管理制度等方面的关注。
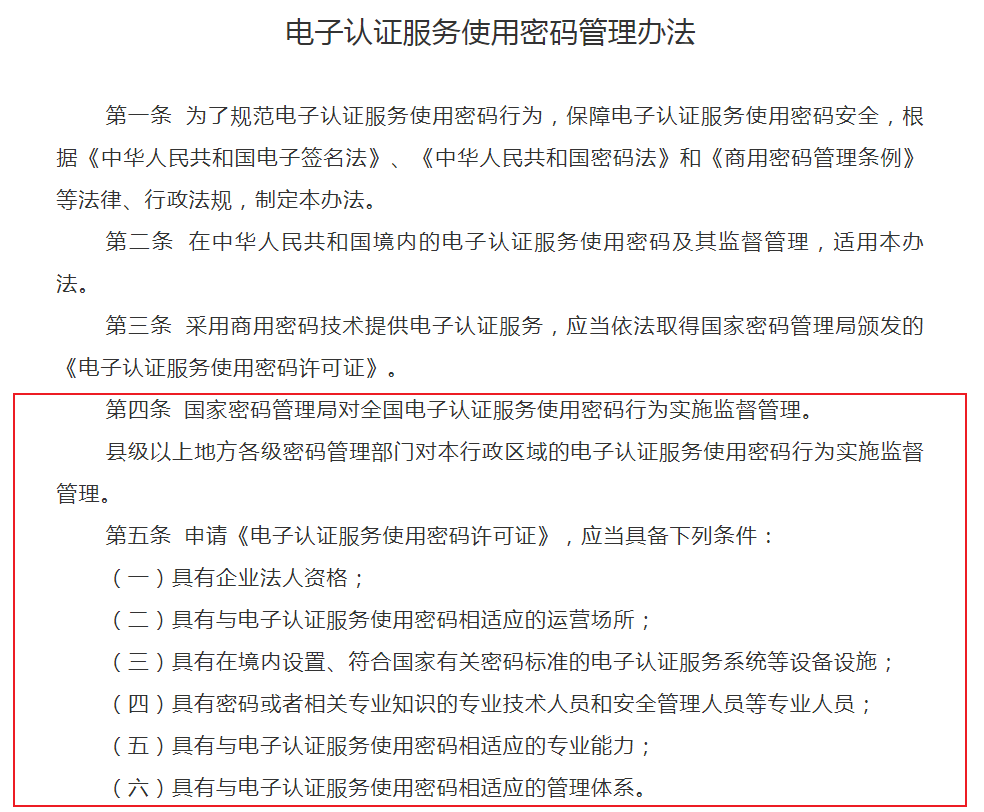
从新《办法》的要求看,合规范围同时覆盖系统、设备、人员、管理体系以及后续运行维护,单靠制度文件无法完整对应这些要求。
其中有几个要求尤其值得CA机构注意。
电子认证服务系统所需的密钥服务,需要由国家密码管理局或者省级密码管理部门规划的密钥管理系统提供;电子认证服务机构还要落实运行维护制度,明确关键岗位和岗位责任,加强巡检、监测预警和应急处置。
二、密钥服务成为本轮合规整改的关键项
《办法》第十四条写得非常明确:

因为电子认证的核心最终都绕不开密钥。密钥是电子认证体系运行的基础密码资源。证书签发、数字签名、电子签章、时间戳等业务,都涉及密钥生成、存储、使用、更新和销毁等生命周期管理。
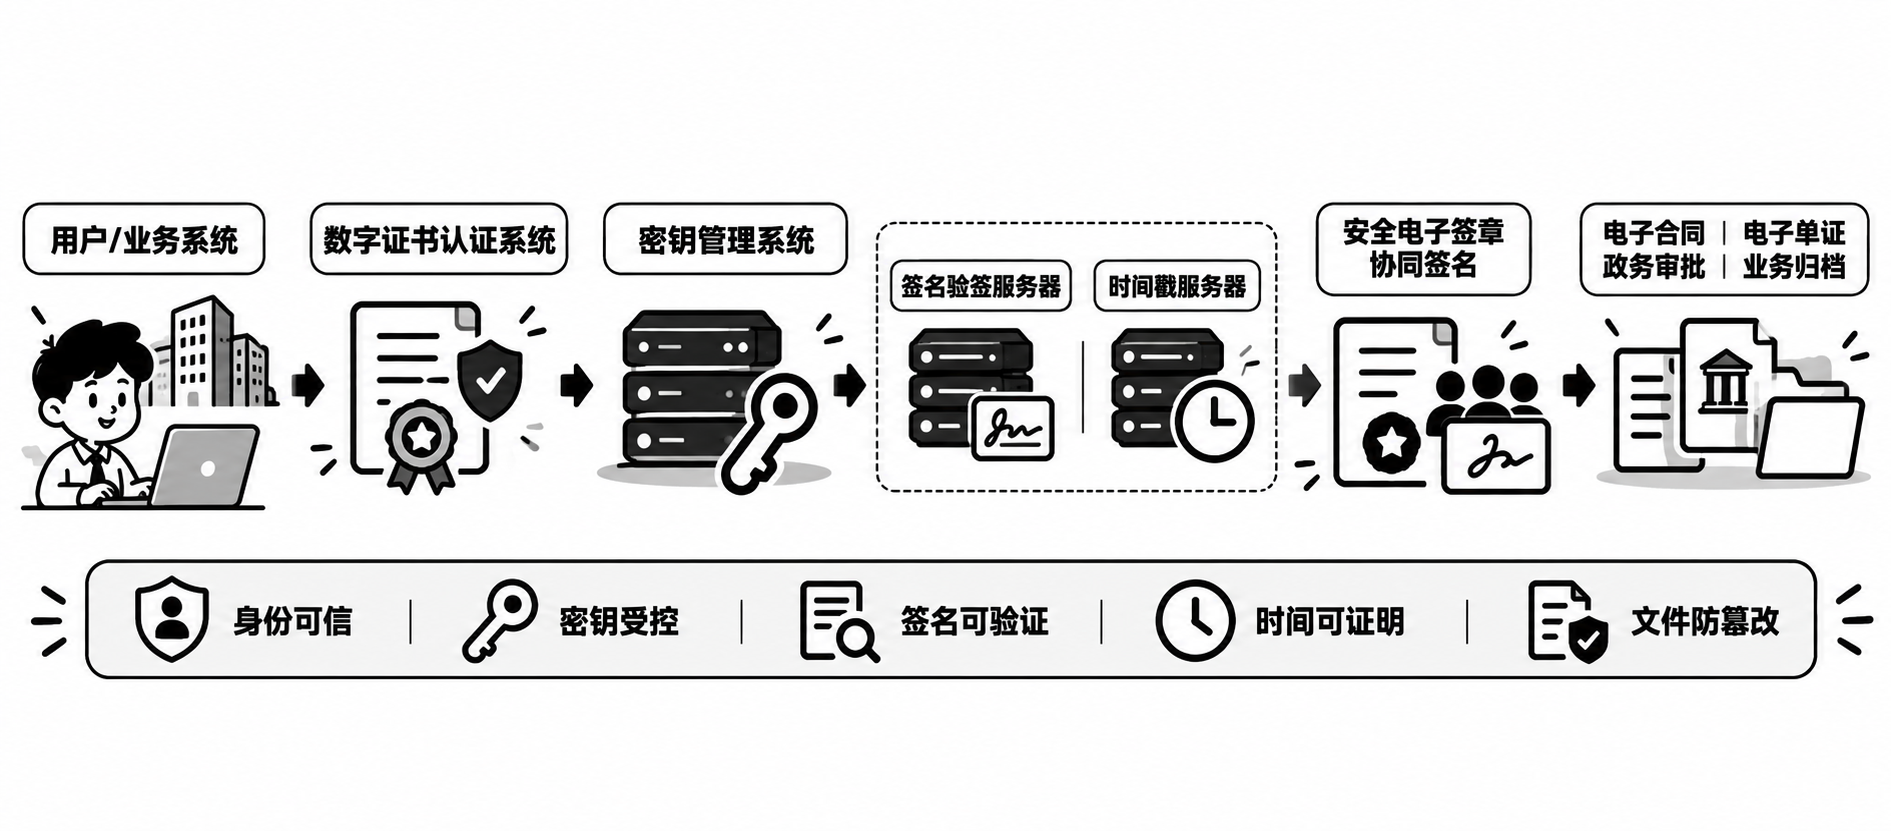
电子认证最终要落到证书、密钥和签名能力上。
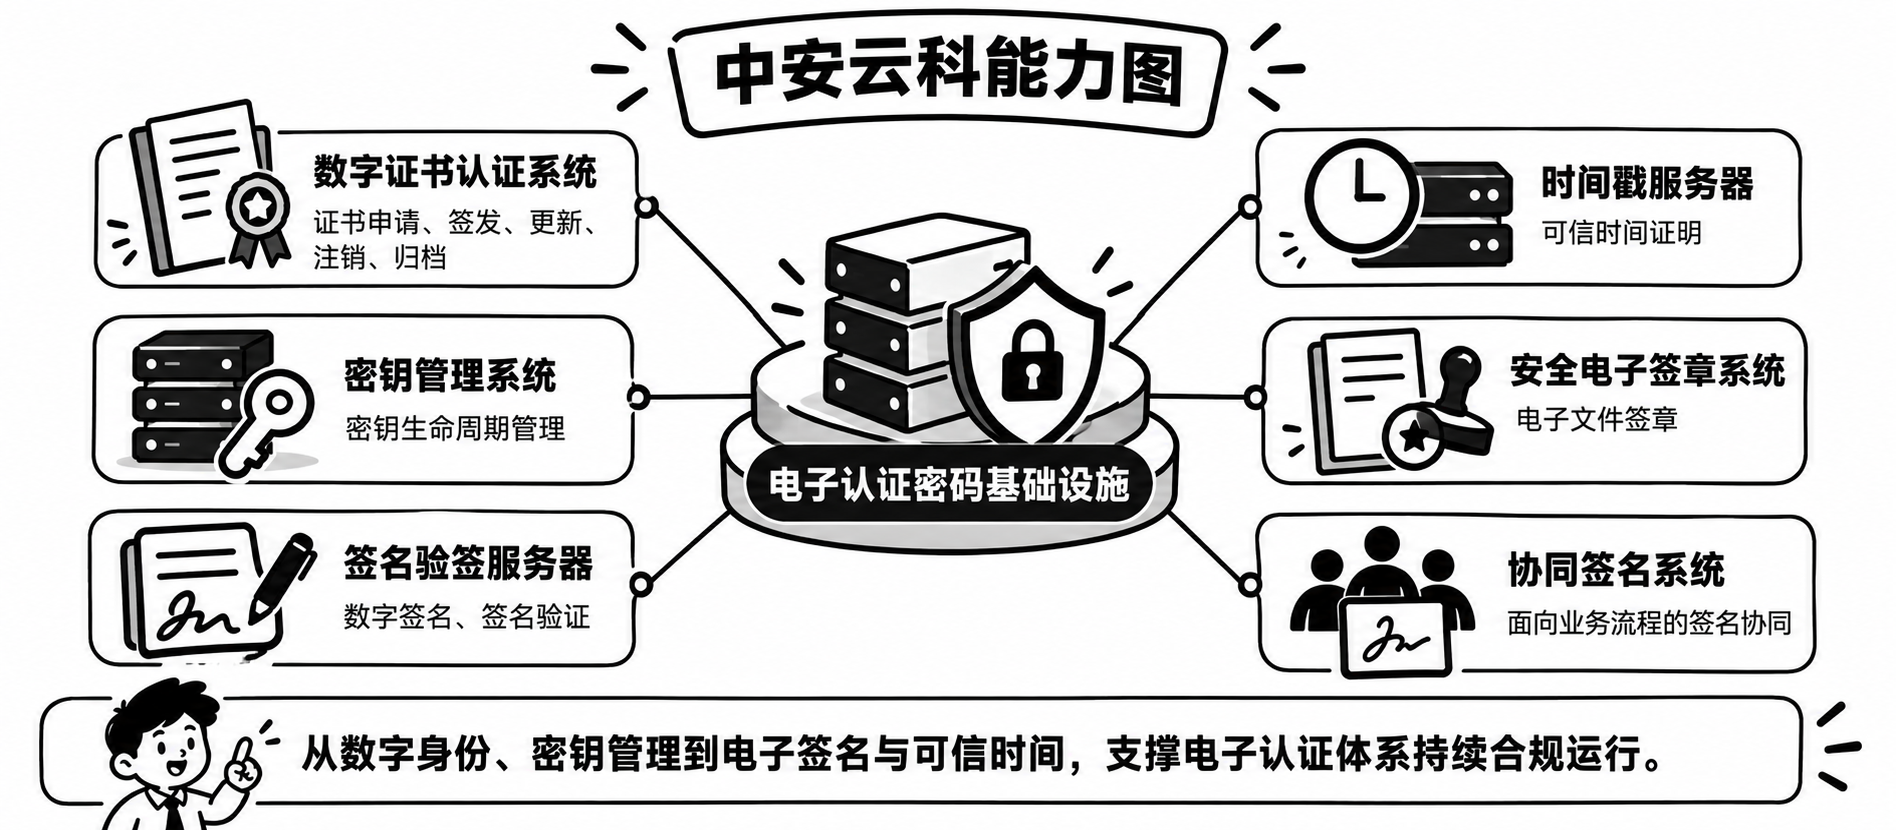
数字证书建立主体身份与公钥之间的可信绑定,解决“你是谁”的问题;签名验签用于验证数字签名及数据完整性,解决“是不是本人签、内容有没有被改”;时间戳为电子数据提供可信时间证明,证明“什么时间已经存在”;电子签章和协同签名则把这些密码能力进一步嵌入合同、电子单证、审批和政企业务流程。
一旦这些底层能力存在短板,单纯修改制度文件,很难解决系统实际运行中的风险。
从许可材料要求来看,监管关注的也已经覆盖电子认证服务系统、软硬件设备、专业能力以及运行管理、设备管理、人员管理、文档管理、安全保密等完整体系。国家密码管理局还同步发布了合规性评估报告、电子认证服务系统技术材料和标准符合性自评估报告等模板。
三、9月30日不是终点,合规评估将进入常态化
对CA机构而言,9月30日是这一轮整改的明确报送节点,但新规建立的是长期机制。
新规要求每年至少开展一次合规性评估,并持续落实问题整改、运行维护和人员培训;监管部门还可以采取书面检查、现场检查、网络监测等方式实施监督检查。
电子认证机构后续需要形成一套能够长期运行、持续监测、定期评估并可追溯的密码支撑体系。
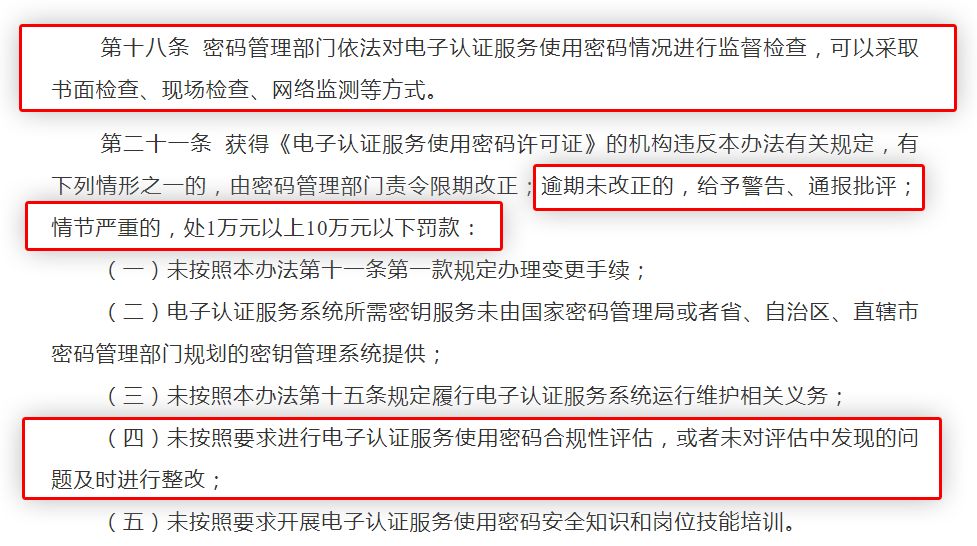
合规评估已经与整改责任、持续监管和法律责任直接连接。
四、从CPS到系统能力,CA机构要重新看“底座”
当整改从文件检查进入系统、密钥、运维和持续合规层面,背后的密码基础设施也需要同步梳理。
对整改实施方而言,这些要求最终要落到具体的证书服务、密钥管理、签名验签、可信时间和电子签章能力上。
围绕电子认证、电子单证和电子签名场景,中安云科已形成覆盖证书与身份、密钥与密码运算、电子签名与可信时间的产品体系,包括数字证书认证系统、密钥管理系统、签名验签服务器、时间戳服务器、安全电子签章系统和协同签名系统等。。
同时,中安云科现有服务体系覆盖密码体系规划、密评密改、方案编写、业务系统对接、数字证书服务、协同签名服务以及密码产品运维等方向,可围绕电子认证整改中涉及的产品适配、系统建设和技术实施提供支撑。
9月30日是本轮报告报送节点。对CA机构来说,更长期的课题,是补齐电子认证背后的密码基础设施,并把持续合规落实到日常运行中。