
近期三起重大安全事件接连曝光:PHP与Node.js运行环境出现高危漏洞,印度CA机构的私钥安全问题则冲击互联网数字证书信任体系。
2026年10月17日,安全研究人员发现,印度电子认证机构eMudhra的8张中间CA证书存在严重私钥安全问题,其中一把私钥的实际数值竟然只是“4”。
10月21日(就在昨天),PHP官方又紧急修复两项高危远程代码执行漏洞——CVE-2026-109618和CVE-2026-109619,安全社区将其统称为PHP2Shell。
同一天,Node.js官方发布安全更新,修复10项漏洞,其中4项为高危漏洞,涉及远程代码执行、TLS证书验证绕过等风险。
三起事件涉及不同技术环节,却共同提醒企业:基础软件漏洞与密码信任体系失效,都可能影响业务系统的安全运行。
一、PHP2Shell:两项高危漏洞威胁服务器运行环境
PHP广泛应用于网站、内容管理系统、电商平台及企业业务系统。
此次披露的两项漏洞,CVSS v4.0评分均为9.2分(严重)。
CVE-2026-109618:PHP处理内存耗尽错误时,部分请求内存状态异常,可能引发内存破坏,造成远程代码执行。
CVE-2026-109619:请求结束后,部分全局状态未正确清理,后续请求可能访问已经释放的内存,引发信息泄露及远程代码执行风险。
在特定运行环境和利用条件下,未经身份认证的攻击者可能通过恶意HTTP请求触发漏洞,进而以PHP工作进程的权限执行代码。不同PHP运行模式的攻击条件存在差异,其中Apache mod_php环境受到特别关注。
一旦利用成功,可能造成敏感信息泄露、网站篡改、恶意程序植入,甚至成为进一步入侵内部网络的入口。
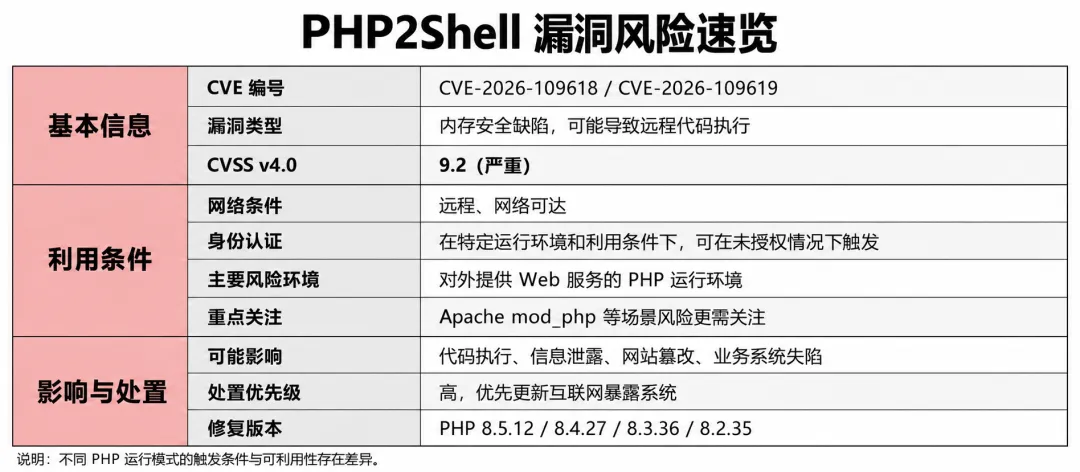
漏洞风险速览表
哪些环境需要立即排查?
包括Apache mod_php、PHP-FPM、php-cgi、FrankenPHP等使用PHP处理Web请求的环境,以及基于PHP运行的WordPress、Drupal、Joomla、Magento等应用。
PHP官方已发布修复版本:
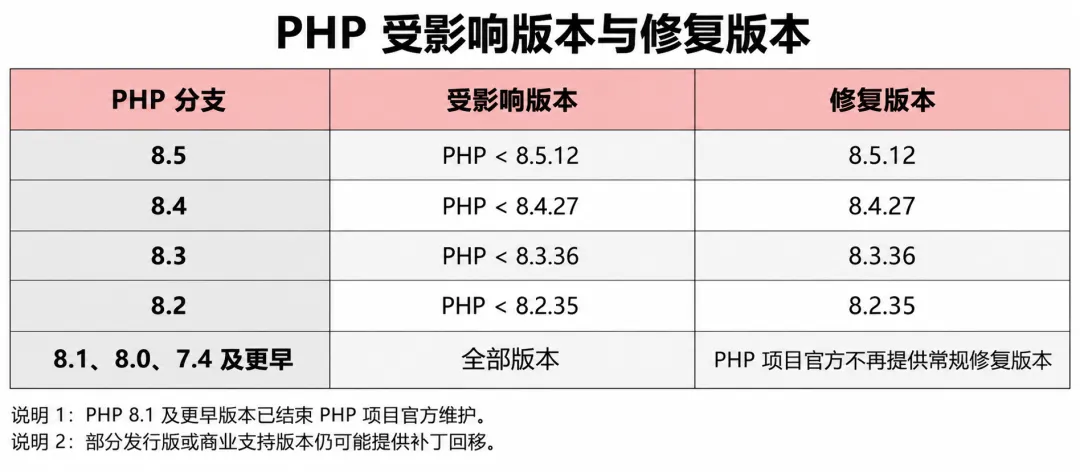
受影响版本与修复对照表
PHP 8.1及更早版本已停止官方维护,建议优先迁移至受支持版本。暂时无法迁移的系统,应核实发行版或商业维护方是否提供已修复的补丁包,并实施必要的隔离与缓解措施。
同期预警:Node.js也发布高危漏洞修复
10月21日,Node.js官方发布安全更新,修复10项安全漏洞。
其中,CVE-2026-111497涉及Brotli解码器越界写入,存在远程代码执行风险;CVE-2026-105483、CVE-2026-106069涉及TLS证书主机名验证绕过,可能影响安全连接的身份验证。
此外,本次更新还涉及DNS解析、权限控制及随机数使用等安全问题。
二、eMudhra:8把弱私钥暴露证书信任风险
相比软件漏洞,另一起事件直接触及HTTPS证书的信任基础。
印度电子认证机构eMudhra在2025年4月生成的一批中间CA证书,被发现存在严重的密钥随机性不足问题。
正常情况下,P-384椭圆曲线私钥应在规定范围内安全随机生成,具有极大的密钥搜索空间。
但此次涉及的8把私钥,数值均小于256,其中一把竟然只是数字“4”。
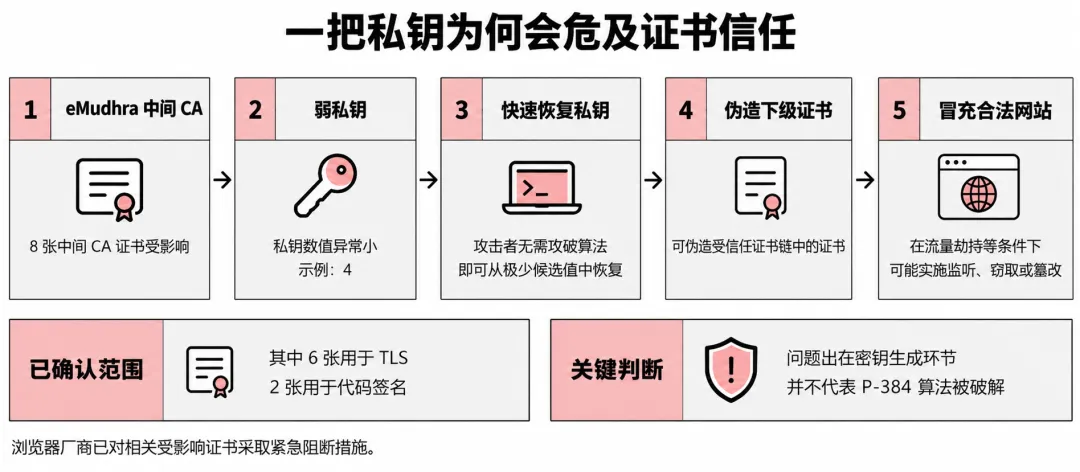
这意味着,攻击者无需攻破复杂密码算法,就可能从公开的证书信息中快速恢复私钥。P-384私钥原本应从极大的数值范围内安全随机生成,而此次攻击者最多只需测试255个候选值,就可能找到对应的私钥。问题出在密钥生成环节,并不说明P-384密码算法本身已被破解。
更危险的是,中间CA私钥拥有签发下级证书的能力。
如果攻击者使用受影响的TLS中间CA私钥签发伪造证书,而客户端仍然信任该证书链,就可能在具备流量劫持等条件时冒充合法网站,实施通信监听、数据窃取或流量篡改。
这些证书于2025年4月生成,直到2026年10月才被发现,风险窗口持续约18个月。
此次确认的问题集中于8张中间CA证书,其中6张涉及TLS证书用途,另2张涉及代码签名用途。
三、紧急处置:软件补丁与证书信任更新同步进行
针对PHP2Shell,PHP安全团队已经发布修复版本,并建议相关用户立即升级。
企业应同步完成PHP-FPM、Apache等服务进程的重启,检查是否存在恶意文件、异常进程及可疑访问记录。
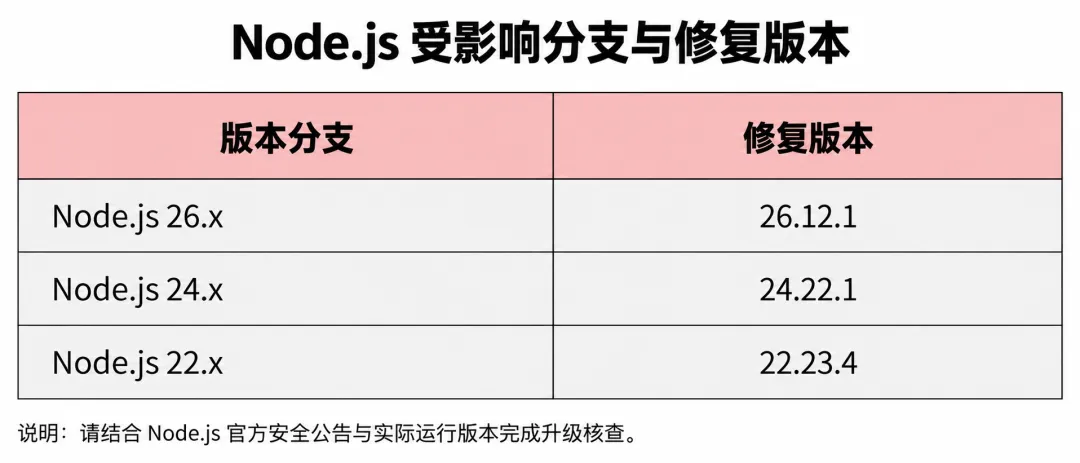
针对Node.js安全漏洞,官方已发布26.12.1、24.22.1和22.23.4三个修复版本。 本次更新同时包含与eMudhra中间CA证书事件有关的证书信任数据调整,建议使用相关版本的企业尽快升级并重启服务。
针对eMudhra事件,主要浏览器与信任存储维护方已经采取阻断措施:
事件披露后,主要浏览器厂商迅速采取应急措施。10月17日,Chrome通过CRLSet阻断受影响TLS中间CA的公钥,Firefox通过OneCRL阻断相关证书,无需用户手动升级浏览器即可向标准配置的用户分发保护措施。
Google和Mozilla还进一步调整相关根证书的信任状态。不过,不同浏览器、操作系统及独立应用使用的证书验证机制存在差异,部分信任存储更新仍需通过后续软件版本部署。
但并非所有应用程序都依赖浏览器的证书信任机制。部分服务器程序、开发语言运行环境、容器镜像及嵌入式设备使用独立或长期未更新的证书信任存储,仍需要专项核查。
四、企业应对:从漏洞修复到密钥全生命周期管理
01|排查PHP与Node.js资产并升级
核查互联网暴露系统、服务器、容器和第三方产品中的PHP及Node.js版本,按照各自官方公告完成安全更新;无法立即升级的系统应限制暴露面并加强隔离。
02|核查证书信任链
检查服务器和应用所使用的根证书、中间CA证书及信任存储,确认相关系统已经应用浏览器、操作系统或软件供应商发布的信任更新。
03|加强密钥安全管理
建立密钥生成、保护、使用、更新和销毁的管理机制,关注密码设备使用规范、密钥随机性、访问权限及关键操作审计。
04|监测异常行为
关注PHP、Node.js进程异常执行命令、未知文件写入、异常网络连接,以及证书验证失败、异常证书链等安全信号。
05|完善应急与持续治理
形成漏洞排查、补丁部署、证书信任更新、风险复核和应急处置记录,避免同类风险在业务系统中长期存在。
中安云科能力支撑
PHP2Shell与Node.js漏洞说明,基础软件漏洞可能突破应用层防护;eMudhra事件则表明,即使采用强密码算法,如果密钥生成和管理环节存在严重缺陷,数字证书信任体系同样可能失效。
中安云科建议政企单位从四个方向持续完善安全能力:
密码安全:规范密码运算与密钥生命周期管理,确保关键密码能力在符合要求的安全环境中运行。
身份安全:加强主体身份鉴别、证书验证与访问授权,减少不可信身份及异常访问带来的风险。
网络安全:加强远程接入、系统访问及网络边界控制,降低系统被入侵后的横向扩散风险。
数据安全:结合数据加密、数据库保护与安全审计,降低业务系统遭受攻击后的数据暴露风险。
针对基础软件漏洞和数字证书信任风险,中安云科围绕密码安全、网络安全、数据安全与身份安全提供多层次安全能力。通过服务器密码机、密钥管理系统和密码服务管理平台,为业务系统提供密钥管理与密码运算支持;结合数字证书认证系统,实现证书生命周期管理;配合零信任安全产品及数据库加密网关,完善业务访问控制与敏感数据保护,为政企单位构建覆盖身份、通信、数据及密码基础设施的安全防护体系提供技术支撑。
漏洞需要及时修复,信任更需要全生命周期守护。