
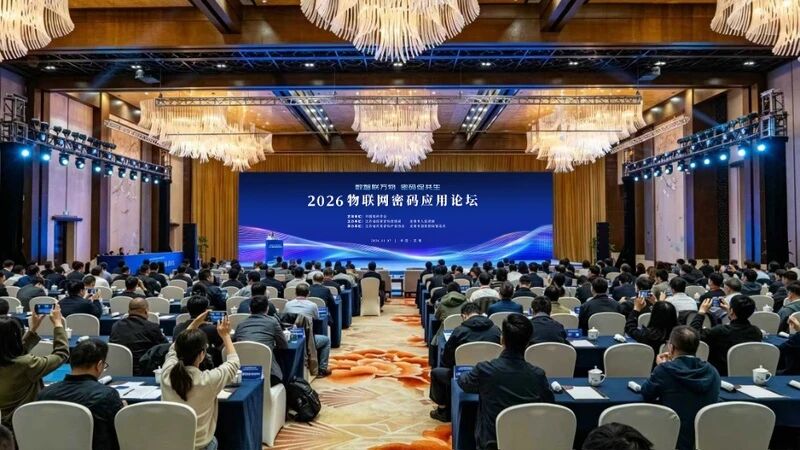
11月7日,2026物联网密码应用论坛在江苏无锡举行。本届论坛以“数智联万物,密码促共生”为主题,由中国密码学会支持,江苏省国家密码管理局、无锡市人民政府主办,围绕密码技术创新与行业应用开展交流,发布年度物联网密码应用创新成果。
中安云科科技发展(山东)有限公司牵头报送的“面向虚拟电厂抗量子可信接入系统”,经评审推荐,入选《物联网密码应用创新成果汇编(2026)》“智慧能源及电力物联网”应用场景类别,并纳入《物联网密码应用创新发展报告(2026)》。
该成果聚焦分布式能源设备接入、数据采集与远程控制,将密码能力融入云、边、端协同体系,为虚拟电厂、微电网及分布式光伏、储能聚合等场景提供可信接入与安全通信支撑。
面向分散能源设备,打通可信采控链路
虚拟电厂通过聚合分布式光伏、储能、充电桩等资源,参与电网调节。设备分布在不同站点,数据持续上传,控制指令远程下达,身份认证与通信安全需要贯穿整个业务过程。
对于运营方而言,一条调节指令能否可信执行,涉及多个具体环节:接入平台的设备是否真实,指令来源是否可信,传输内容是否被修改,历史指令是否被恶意重复发送。随着终端规模扩大,密钥分发、更新和失陷设备处置也会增加管理压力。
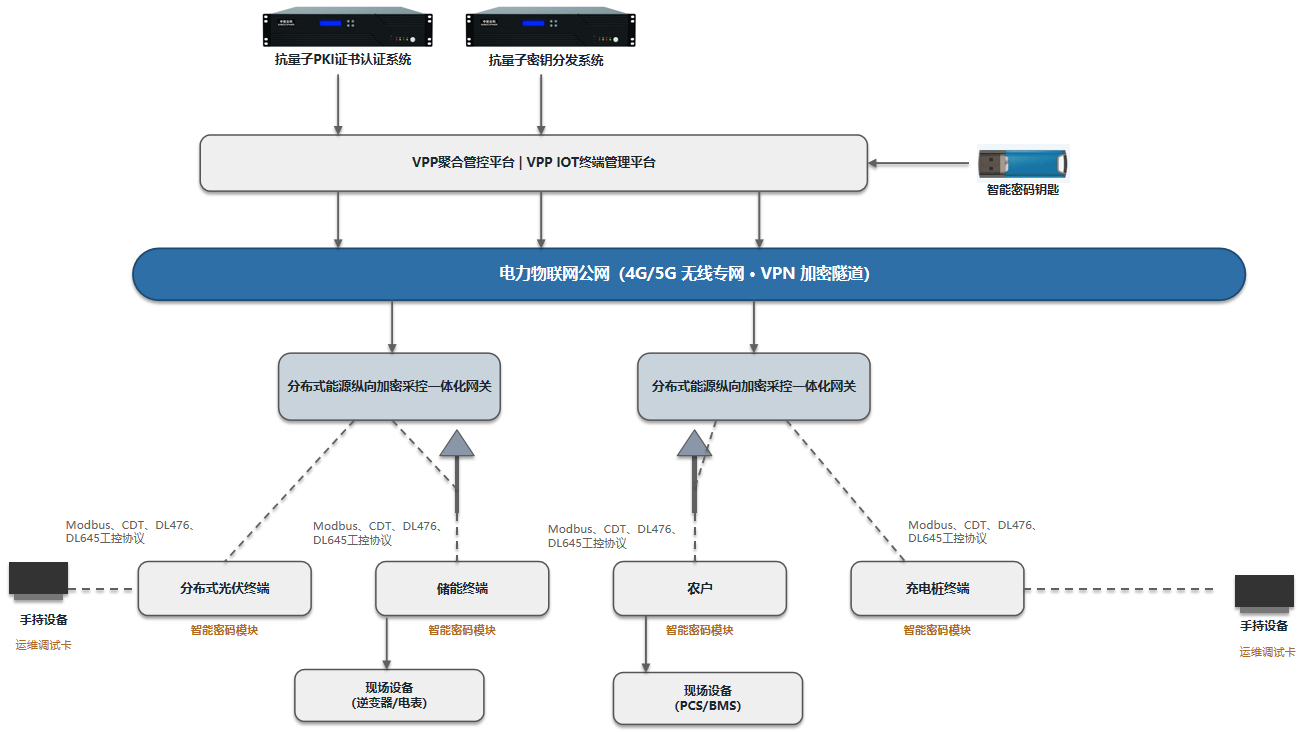
中安云科围绕这些需求,构建以云端信任服务为支撑、边缘采控网关为执行节点的端到端可信采控体系,将设备身份、通信保护和密钥管理纳入统一设计,覆盖遥信、遥测、遥控、遥调业务链路。
采集与加密一体化,让安全从现场开始
分布式能源纵向加密采控一体化网关是方案在现场侧的核心载体。 网关集成数据采集、规约转换、纵向加密和远程管控能力,并与云端证书认证、密钥分发服务协同工作,将安全保护延伸到数据采集的第一跳。
针对不同类型的能源设备,网关在边缘侧完成协议接入与规约转换,并结合滤波、聚合等处理组织上报数据。相较于采集终端与独立加密网关分别建设的方式,一体化设计减少了设备之间的衔接环节,也便于统筹现场部署与后续维护。
在终端自身防护方面,方案采用内置国密安全芯片、设备唯一标识、可信启动及固件签名验证等机制,为设备身份和运行环境提供保护。设备接入平台后,数据传输与远程控制继续受到身份鉴别和密码机制约束,使现场采集与平台管理之间形成连续的安全链路。
兼顾规模接入与长期安全,完善设备全生命周期管理
面对海量终端,安全能力需要兼顾部署效率和持续管理。中安云科在方案中引入SM9标识密码接入机制,以设备标识为基础建立身份认证能力,减少终端侧证书存储及相关管理负担;结合自动发现、双向认证和远程配置,简化设备上线流程。
设备投入运行后,密钥仍需持续维护。方案通过主密钥、会话密钥和业务密钥的分层管理,支持远程密钥更新与设备失陷后的访问处置,并结合以身份为中心的访问控制和微分段,限制异常设备的通信范围,降低风险扩散的可能。
针对电力资产运行周期长、部分数据需要长期保护的特点,方案还将国密SM2与后量子算法混合密钥协商纳入设计,探索抗量子密码在虚拟电厂边缘接入场景中的应用,为应对“先截获、后解密”风险和后续密码技术迁移积累实践经验。
覆盖八个试点,服务多类分布式能源场景
相关设备已在虚拟电厂、微电网及光伏聚合等8个试点部署,接入分布式光伏、储能、充电桩等终端达到上万量级,通过4G/5G公网将数据安全回传至虚拟电厂聚合管控平台,支撑远程监测与调节业务。
试点应用围绕设备接入、数据上报、指令下达和日常运维开展验证,将密码保护与能源业务流程结合。一体化设备减少现场分立建设环节,远程密钥更新与集中管理减少现场维护需求,为分散站点的安全建设提供了可参考的实施路径。
面向电网公司、虚拟电厂运营商、新能源业主及工业园区,该方案可结合终端类型、通信条件和业务控制要求进行适配,推动密码应用从平台侧延伸至能源设备现场。
此次入选,为中安云科智慧能源及电力物联网安全实践提供了行业交流与成果推广的平台。作为全栈式密码产品与密码服务提供商,中安云科将持续围绕分布式能源可信接入、安全采控与密钥管理深化产品研发和场景验证,与行业伙伴共同推进密码技术在新型电力系统中的应用。